プロファイルと権限セット、権限セットグループの使い分け:権限設計の考え方
このページには広告リンクを含みます。
プロファイルと権限セットの違い
どちらもユーザーに権限を与える仕組みですが、持てる数と役割が違います。
| 比較 | プロファイル | 権限セット | 権限セットグループ |
|---|---|---|---|
| 1ユーザーの数 | 1つだけ | 複数 | 複数 |
| 主な役割 | 基本設定 | 権限を足す | 権限セットを束ねる |
| オブジェクト権限 | 持てる | 持てる(こちらを推奨) | 中の権限セットから |
| 項目レベルセキュリティ | 持てる | 持てる(こちらを推奨) | 中の権限セットから |
| 既定のレコードタイプ | 指定できる | 指定できない | 指定できない |
| ページレイアウトの割り当て | 指定できる | 指定できない | 指定できない |
| ログイン時間帯、ログインIP範囲 | 指定できる | 指定できない | 指定できない |
どの仕組みも、与えることしかできません。プロファイルも権限セットも、拒否の設定は持てません。そのため、たくさん入ったプロファイルを土台にすると、後から減らせなくなります。例外は後で説明するミュートです。
なお、ここで扱うのは「商談を開けるか」といった機能の権限です。「どの商談が見えるか」は別の話で、共有モデルの図解で説明しています。
プロファイルの権限は廃止されるのか
検索すると、プロファイルの権限が廃止されるという古い記事が見つかります。現状を整理します。
Salesforce は以前、Spring ’26 からプロファイルの権限を廃止する予定を告知していました。その後この廃止は取り消され、公式ヘルプに「Permissions in Profiles Retirement Cancelled」という案内が出ています。理由として、利用者の声と機能の不足が挙げられています。プロファイルの権限は今も使えます。
ただし、方針そのものは変わっていません。公式は、プロファイルを基本設定に、権限セットを権限の管理に使う形を引き続きすすめています。
権限設計の考え方:最小権限の土台に足す
Salesforce の Trailhead がすすめる形は、次の3層です。
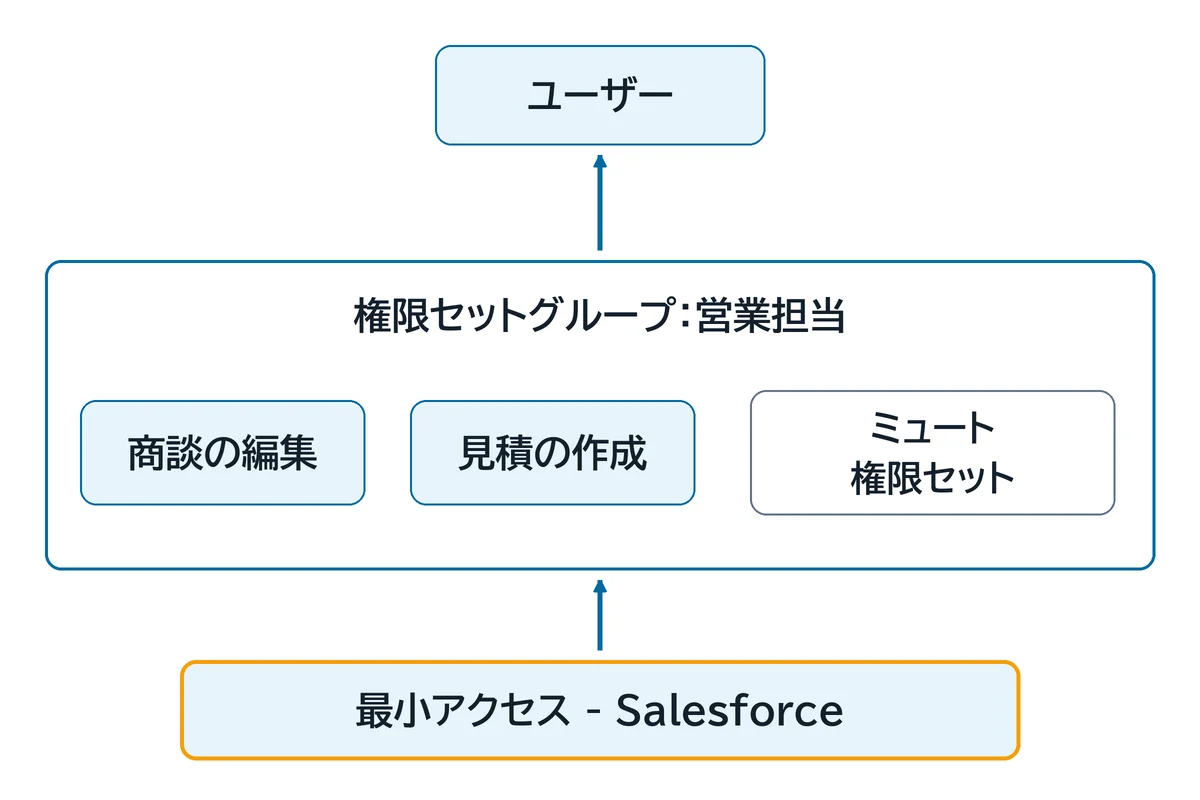
土台のプロファイルは、最小アクセス - Salesforce(Minimum Access - Salesforce)か、その複製を使います。与える権限がごく少ないプロファイルです。標準プロファイルはオブジェクト権限を編集できないので、変えたいときは複製します。
権限セットは、機能の単位で作ります。「商談の編集」「見積の作成」のように、再利用できる大きさにします。同じ権限セットを複数のグループで使い回せます。
権限セットグループは、職務の単位で作ります。「営業担当」「営業マネージャー」のように名前を付け、必要な権限セットを束ねます。ユーザーに割り当てるのはグループです。
プロファイルに残すのは、既定のアプリ、既定のレコードタイプ、ページレイアウトの割り当て、ログイン時間帯、ログインIP範囲です。ログインIP範囲を設定したプロファイルでは、範囲外からのログインは拒否されます。プロファイルごとに設定できるのは Enterprise、Performance、Unlimited、Developer で、Professional は追加機能の有無で変わり、Group は組織全体の設定になります。社内からだけ使う部署と外出先で使う部署で、プロファイルを分ける理由はここに残ります。
逆に言えば、プロファイルを分ける理由は基本設定の違いだけです。権限の違いでプロファイルを増やす必要はありません。
ミュート権限セット:グループから一部を止める
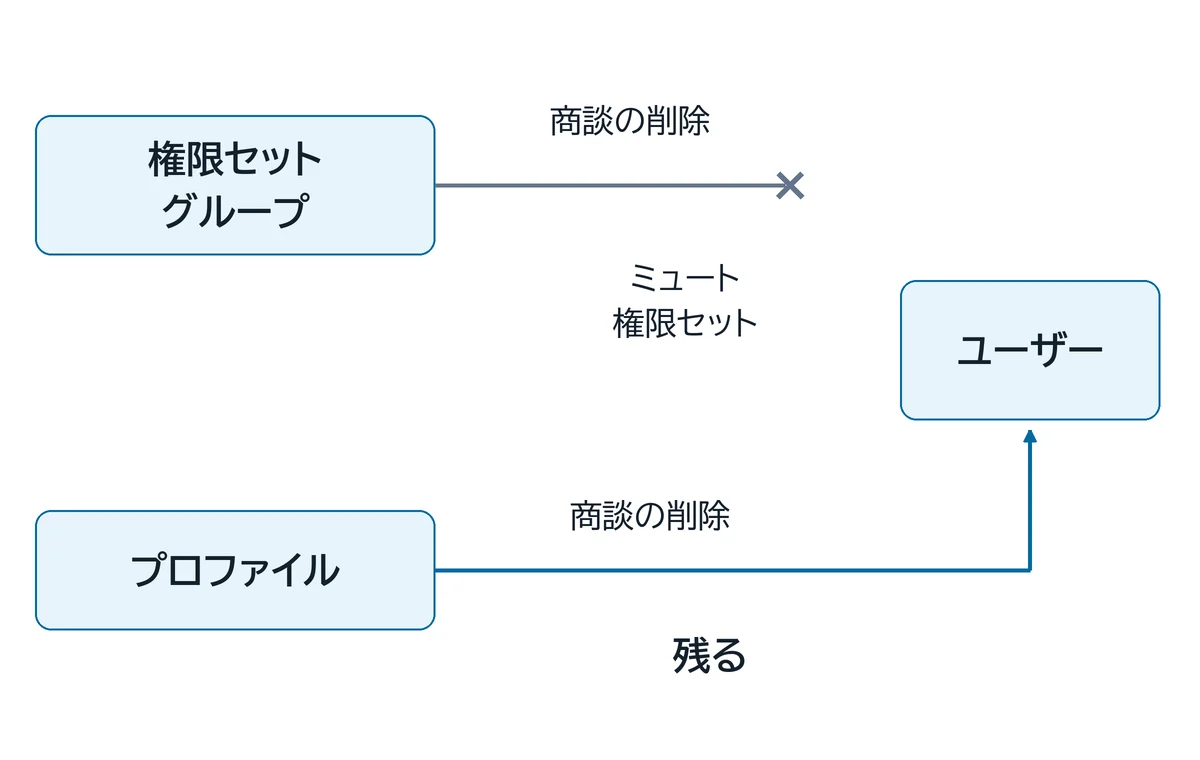
権限セットグループの中に、1つだけ止めたい権限が出ることがあります。たとえば「営業担当」のグループを使いたいが、業務委託のメンバーには商談の削除をさせたくない場合です。このとき使うのがミュート権限セットです。
決まりは次のとおりです。
- 1つの権限セットグループに1つ持てる
- オブジェクト、項目、ユーザーの権限を止められる
- 止まるのは、そのグループ経由の権限だけ
- 同じ権限を直接の権限セット、プロファイル、別のグループで持っていれば残る
- 参照を止めると、作成、編集、削除、すべてのレコードの参照、すべてのレコードの編集も一緒に止まる
ハマる点は4つ目です。ミュートはユーザーから権限を奪うものではありません。プロファイルに同じ権限が残っていると、ミュートしても効きません。土台を薄くする意味はここにもあります。
ミュートを多用すると、何が効いているのか読みにくくなります。止める権限が多いグループは、グループを分けた方が分かりやすくなります。これは編集部のおすすめです。
強い権限の扱い
「すべてのデータの参照」(View All Data)と「すべてのデータの編集」(Modify All Data)は共有設定を上書きする強い権限で、システム管理者プロファイルに入っています。これを他の人に渡す前に、対象を絞った「すべてのレコードの参照」(View All Records)や「すべてのレコードの編集」(Modify All Records)で足りないか考えます。こちらは1オブジェクトだけに効きます。
「全部の商談をレポートで見たい」という依頼に、「すべてのデータの編集」を渡すのは過剰です。読むだけなら、商談の「すべてのレコードの参照」を権限セットにして割り当てれば足ります。ただし項目レベルセキュリティは別に必要です。
既存の組織を移行する手順
プロファイルが増えすぎた組織を移す順番の例です。ここで示す手順は編集部のおすすめです。
- プロファイルごとの権限を書き出し、共通の部分と職務で違う部分に分ける
- 新しい権限は権限セットに置くと決める
- 違う部分を機能単位の権限セットに切り出す
- 職務ごとの権限セットグループを作る
- テスト用のユーザーで、見える範囲と操作を確かめる
- 部署ごとに順に割り当て、プロファイルの権限を減らす
一度に全部を移さず、小さな部署から始めます。プロファイルの権限を減らすのは、グループが正しく効いていると確かめた後です。
権限と共有の設計は、シス管や導入コンサルの仕事の中心です。資格で学ぶなら認定アドミニストレーターの勉強法、仕事の広がりはキャリアのページを読んでください。全体の仕組みは基本ガイドにあります。
よくある質問
- Salesforceのプロファイルと権限セットの違いは何ですか?
- プロファイルはユーザーに1つだけ割り当てる基本設定で、権限セットは複数を足せる権限の束です。Salesforceは、オブジェクト権限や項目の権限を権限セットで与える形をすすめています。
- プロファイルの権限は廃止されますか?
- 廃止はされません。Spring '26 に予定されていたプロファイルの権限の廃止は取り消されました。ただし権限セットを中心にした管理は引き続きすすめられています。
- 権限セットグループとは何ですか?
- 権限セットグループとは、複数の権限セットをまとめて1つとして割り当てる仕組みです。営業担当のような職務ごとに作ります。
- ミュート権限セットで権限をすべて止められますか?
- ミュート権限セットが止めるのは、そのグループ経由の権限だけです。同じ権限をプロファイルや別のグループで持っていれば残ります。